MagTech: كيفاش تحمي حساباتك من التحيّل الإلكتروني؟
MagTech — عدد استثنائي حول السلامة السيبرنية
رسالة تهدّد بغلق حسابك، أو تطلب منك خلاص معلوم صغير باش تستلم طرد، تنجم تكون مدخلًا لسرقة معطياتك. هذا هو التصيّد الاحتيالي: جهة تنتحل صفة مؤسسة أو شخص تعرفه، وتحاول تدفعك باش تكشف كلمة السرّ أو معطياتك البنكية. الحماية تبدأ بالتثبّت، وتتقوّى بإعدادات تخلي الاستيلاء على الحساب أصعب.
الموضوع يهمّ كل واحد يستعمل تلفونه للخدمة، للدراسة أو لقضاء شؤونه اليومية. الحساب المسروق ينجم يفتح الطريق لمراسلات مزوّرة باسم صاحبه، وللوصول إلى معلومات تخصّه وتخصّ الناس اللي يتواصلوا معاه.
الاستعجال أوّل علامة تستحقّ التثبّت
في رسائل التحيّل، الطلب المستعجل جزء من الحيلة: «أكّد معلوماتك توّة»، «خلّص باش يتحلّ الحساب» أو «ابعث الكود اللي جاك». وجود اسم مؤسسة معروفة أو لوغو يشبه للأصلي ما يثبتش وحده صحّة الرسالة. دليل حماية الهواتف الذكية المنشور على موقع الوكالة الوطنية للسلامة السيبرنية ينبّه زادة إلى رسائل تنتحل صفة أشخاص وجهات يعرفهم المستعمل.
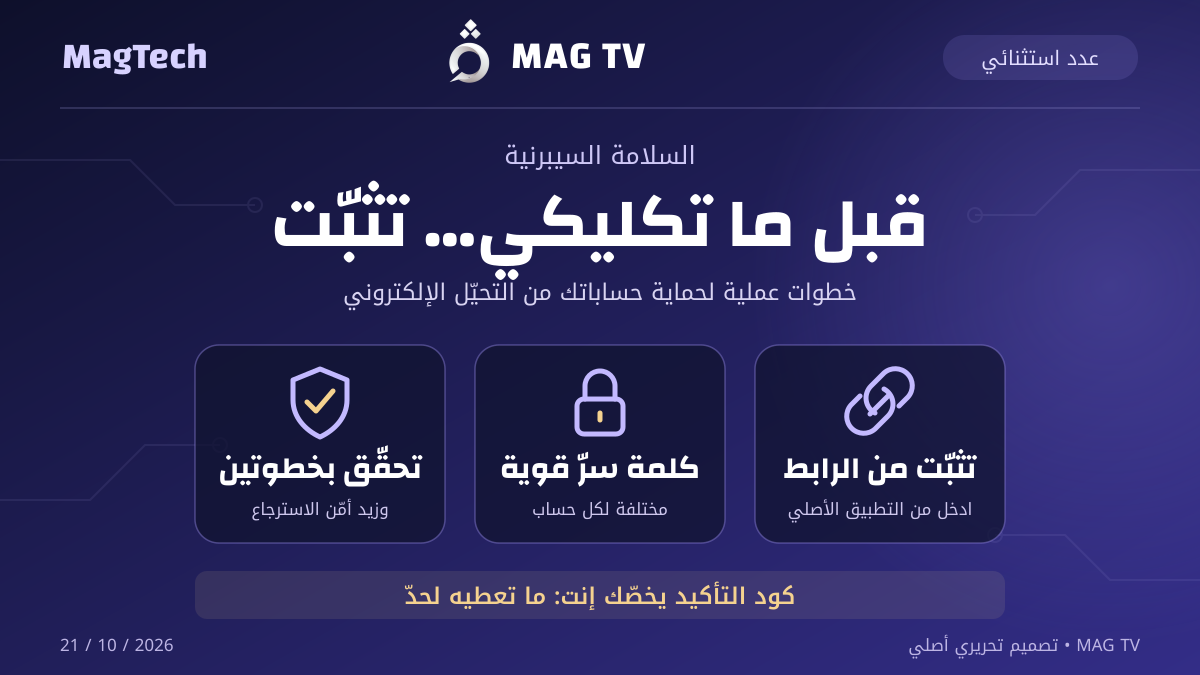
إذا الرسالة تطلب كلمة سرّ، معطيات بطاقة أو رمز تأكيد، وقّف التفاعل وتثبّت عبر قناة أخرى. وحتى كي يجيك الرابط من شخص تعرفه، اسأله عليه في مكالمة أو وسيلة مستقلة قبل ما تستعمله.
من الرسالة، امشِ للمصدر الأصلي
افتح التطبيق الرسمي اللي تستعمل فيه عادة، أو اكتب عنوان الموقع اللي تعرفه بنفسك. وإذا تحبّ تتصل بالمؤسسة، خذ الرقم من التطبيق، من وثيقة عندك أو من ظهر بطاقتك البنكية. الرقم الموجود في الرسالة المشبوهة ينجم يرجّعك لنفس المتحيّل.
هنا الفرق العملي: التثبّت يصير خارج المسار اللي اقترحته الرسالة. ما يلزمكش تكمل في الرابط باش تعرف إذا المعلومة صحيحة.
كلمة سرّ مختلفة لكل حساب
استعمل كلمة سرّ طويلة، أو جملة مرور من كلمات عشوائية، وخلّيها مختلفة بين الحسابات. إذا نفس الكلمة تستعملها في بريدك وصفحتك وخدمة أخرى، تسريبها في خدمة واحدة ينجم يعرّض الباقي للخطر. مدير كلمات سرّ موثوق يعاونك يولّد كلمات مختلفة ويحفظها.
أمّن بريدك الإلكتروني خاصة: هو من وسائل استرجاع حسابات أخرى. وراجع معلومات الاسترجاع متاعه باش تبقى تحت تصرّفك.
رمز التحقّق يخصّك إنت
فعّل التحقّق بخطوتين، أو 2FA، في الخدمات اللي توفّره. هكّا، كلمة السرّ وحدها ما عادش تكفي للدخول. تطبيق المصادقة أو مفتاح أمان يوفّر حماية أقوى من رمز عبر SMS ضدّ بعض المخاطر، منها الاستيلاء على رقم الهاتف. وإذا SMS هو الخيار الوحيد، يبقى إضافة مفيدة للحماية.
أمّا الكود ما يتعطاش لمتّصل أو في محادثة، حتى لو قال إنّه من المساعدة الفنية. دخّله فقط في الخدمة الأصلية، لعملية إنت بديتها. وما توافقش على إشعار دخول ما طلبتوش.
وفي الخدمات اللي توفّر مفاتيح الدخول Passkeys، تنجم تدخل باستعمال قفل جهازك، كيف البصمة أو رمز الشاشة. غوغل توضّح أنّ هالطريقة تقوّي الحماية من التصيّد مقارنة بكلمة سرّ يمكن إدخالها في صفحة مزيّفة.
التحديث والنسخة الاحتياطية جزء من الحماية
حدّث نظام الهاتف والتطبيقات، لأنّ التحديثات تصلّح زادة ثغرات أمنية. حمّل التطبيقات من المتاجر الرسمية، واحتفظ بنسخة احتياطية من ملفاتك المهمة. هالخطوات تعاونك تحدّ من الخسارة إذا ضاع الجهاز أو تضرّرت المعطيات.
عطيت معلومة حسّاسة؟ تصرّف بسرعة
- كلمة سرّ: بدّلها من الخدمة الأصلية ومن جهاز تثق فيه. بدّلها زادة في الحسابات اللي تستعمل فيها نفس الكلمة، وفعّل التحقّق بخطوتين.
- حساب ما عادش تنجم تدخله: استعمل مسار الاسترجاع الرسمي متاع الخدمة.
- معطيات بنكية أو عملية مشبوهة: اتصل ببنكك فورًا عبر رقمه المعروف، واطلب تأمين الحساب ومراجعة العمليات. سرعة الاتصال مهمّة، من غير ما تعني ضمان استرجاع أي مبلغ.
- ملف أو تطبيق مشبوه: حدّث أدوات الحماية واعمل فحصًا أمنيًا، واستعن بمساندة تقنية تثق فيها عند الحاجة.
بداية عملية لليوم: أمّن بريدك الرئيسي، فعّل التحقّق بخطوتين وراجع وسيلة الاسترجاع. والحيلة المستعجلة، قابلها بدقيقة تثبّت قبل أي نقرة.
المصادر والمراجع
تاريخ الاطّلاع والتثبّت: 21 أكتوبر 2026. هذا مقال تفسيري؛ تواريخ المراجع أدناه تخصّ الوثائق الأصلية.
- دليل حماية الهواتف الذكية، المنشور على موقع الوكالة الوطنية للسلامة السيبرنية — النسخة 1.0، 6 جوان 2022.
- هيئة التجارة الفيدرالية الأمريكية FTC: التعرّف على رسائل التصيّد وتجنّبها — سبتمبر 2022.
- FTC: حماية المعطيات الشخصية وكلمات السرّ — نوفمبر 2024.
- FTC: التحقّق بعاملين ووسائله — سبتمبر 2022.
- FTC: علاش المتحيّل يطلب رمز التحقّق؟ — 7 مارس 2024.
- غوغل: مفاتيح الدخول Passkeys — صفحة إرشادات غير مؤرّخة؛ اطّلاع 21 أكتوبر 2026.
- FTC: التصرّف بعد كشف معلومات لمتحيّل — تحيين جوان 2026.